针对Switch 2的新漏洞让黑客能访问主机文件系统,把系统固件和游戏完整导出到PC。据Kotaku报道,GBAtemp论坛用户最近分享了这个漏洞,涉及访问文件系统并操纵主机内存。此前黑客曾利用一款叫SmileBASIC4的应用查看和修改Switch 2文件系统,而新漏洞给了他们更大的控制权。
具体来说,这个破解允许用户操纵文件系统中的任何内容,把包括游戏在内的文件导出到PC。在Switch 2模拟器出现之前,黑客没法在PC上运行这些游戏,但导出游戏会让未来的模组制作和盗版容易得多。这一发现几乎肯定会加速Switch 2的模拟与逆向工程尝试。
不过,该漏洞并未赋予用户对Switch 2的“内核级访问权限”——那意味着黑客能完全控制主机,便于破解及更多操作——但它很可能加速实现这一目标的进程。漏洞影响Switch 2 Ver. 23.0.1版本固件,任天堂几乎肯定会很快修复。
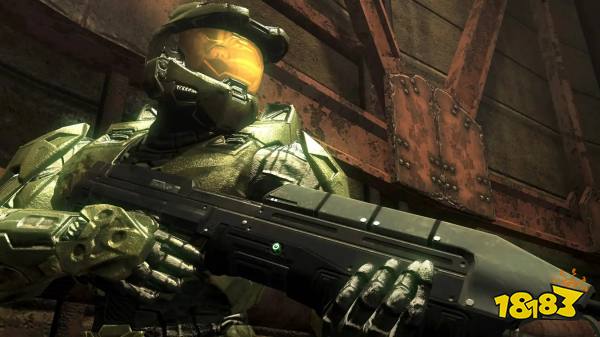
主机破解之外,生成式AI还推动了游戏反编译(逆向工程游戏代码)的激增,催生了许多老游戏的非官方浏览器移植版,比如《光环:战斗进化》。尽管游戏反编译专家批评AI辅助的反编译工作粗糙且漏洞百出,但这并未阻止许多此类项目在社交媒体上走红。Xbox为此成立了Xbox Labs部门,研究公司如何利用这些AI驱动的移植版,但与行业其他公司一样,该公司似乎处于被动地位。
另一个与AI粗制滥造相关的奇怪趋势,是用Claude的通用模组插件把游戏生硬地拼接在一起。一段疯传的视频展示了《使命召唤:现代战争2》与《滑板3》的诡异组合,虽然吸引眼球,但可能不如直接玩《滑板3》有趣。局面一片混乱,而且很可能只会越来越乱。
延伸阅读